Sécurité PHP : pourquoi un site peut être vulnérable même avec un CMS à jour ?

Article par Audrey L.
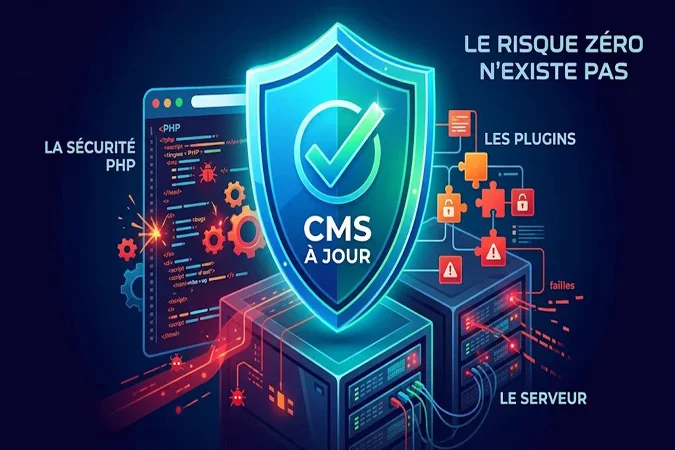
Un CMS à jour ne garantit pas, à lui seul, la protection complète d’un site. La sécurité PHP dépend aussi du moteur PHP, des extensions, du code sur mesure, du serveur et de l’hébergement. Les failles CVE-2026-109618 et CVE-2026-109619, pour lesquelles des correctifs ont été publiés le 21 octobre 2026, l’ont rappelé. Une vulnérabilité peut se situer sous le CMS. Voici les quatre causes principales.
Points essentiels à retenir
- Un CMS à jour ne garantit pas une protection complète, car une version PHP vulnérable peut encore exposer le site.
- Les plugins, thèmes et développements sur mesure peuvent contenir leurs propres failles, indépendamment du CMS.
- Une configuration serveur mal maîtrisée peut augmenter fortement l’impact d’une vulnérabilité.
- La responsabilité des mises à jour de PHP varie selon le type d’hébergement et l’offre souscrite : hébergement mutualisé, VPS ou serveur dédié.
- Une maintenance technique globale reste nécessaire pour surveiller le CMS, le PHP, les extensions, le serveur et l’hébergement.
Une faille PHP peut rendre vulnérable un CMS à jour
Un site peut rester exposé si la version de PHP utilisée contient une vulnérabilité. La sécurité PHP repose sur plusieurs couches. Une correction appliquée au CMS ne modifie ni le moteur PHP ni les composants du serveur qui l’exécutent.
Le CMS ne corrige pas les failles du moteur PHP
Une mise à jour de WordPress, Joomla ou Drupal agit sur le code du CMS. Elle ne répare pas une faiblesse située directement dans PHP. Les failles CVE-2026-109618 et CVE-2026-109619 pouvaient permettre une exécution de code à distance sans authentification sur un serveur vulnérable.
Ces vulnérabilités touchaient le cœur de PHP et non un plugin particulier. Elles illustrent pourquoi l’état du CMS ne suffit pas à mesurer le niveau de protection réel d’un site web.
Une ancienne version de PHP devient un maillon faible
Les branches PHP maintenues ont reçu des versions corrigées le 21 octobre 2026.Les versions arrivées en fin de vie ne bénéficient plus des correctifs du projet PHP et peuvent nécessiter une migration ou un correctif fourni par un distributeur.
Un CMS récent peut donc fonctionner sur une version PHP obsolète. Une maintenance de site web intégrant le contrôle des versions CMS, PHP, plugins et thèmes permet d’identifier ce décalage avant qu’il devienne critique.
Les plugins, thèmes et développements restent des points faibles
Le CMS n’est qu’une partie de l’application. La sécurité PHP dépend aussi des extensions, des thèmes et du code ajouté au fil du temps. Une extension ancienne ou un développement spécifique peut conserver une vulnérabilité malgré un CMS corrigé.
Chaque composant élargit la surface d’attaque
Un plugin ajoute du code et souvent de nouvelles fonctions. Il augmente donc la surface d’attaque. Un composant peu maintenu peut contenir une faille connue, demander des permissions excessives ou devenir incompatible avec une nouvelle version de PHP. Le guide sur la sécurité des extensions recommande de vérifier :
- La provenance,
- La maintenance,
- Les permissions d’un plugin.
Ces contrôles permettent de réduire grandement les risques.
Le code sur mesure possède ses propres risques
Les développements spécifiques ne bénéficient pas toujours de mises à jour automatiques. Une erreur de validation, de contrôle d’accès ou de traitement des fichiers peut créer une faiblesse indépendante du CMS.
La qualité du code et son suivi restent donc essentiels. Une création de site web bien structuré facilite le suivi des dépendances et des fonctions spécifiques, mais des revues techniques restent nécessaires lorsque PHP ou les bibliothèques évoluent.
La configuration serveur peut aggraver une faille PHP
Deux sites avec le même CMS et la même version de PHP ne présentent pas forcément le même risque. La sécurité PHP dépend aussi des permissions et du mode d’exécution. Une configuration serveur mal maîtrisée peut augmenter l’impact d’une vulnérabilité.
Des permissions trop larges augmentent l’impact
Lorsqu’un attaquant parvient à exécuter du code, ses possibilités dépendent des droits accordés au processus compromis. Des permissions serveur trop étendues peuvent ouvrir l’accès à davantage de fichiers ou de données.
Avec la faille WordPress CVE-2026-87902, l’exploitation à distance dépend notamment de prérequis liés à l’environnement serveur et au thème actif. Les correctifs logiciels et la configuration serveur répondent donc à des risques complémentaires.
PHP-FPM et Apache influencent aussi l’exposition
Le mode d’exécution de PHP doit également être pris en compte. OVHcloud indique que l’exploitation des failles d’octobre 2026 a notamment été démontrée avec Apache mod_php et PHP-FPM.
Le suivi technique ne peut donc pas s’arrêter au tableau de bord du CMS. Les différentes versions logicielles, les permissions ainsi que les divers paramètres du serveur participent d’ailleurs au niveau réel de protection.
Un PHP mal maintenu peut exposer un site pourtant à jour
La sécurité PHP dépend aussi de la manière dont les correctifs sont gérés. Selon l’hébergement, PHP peut être géré par le fournisseur ou rester sous la responsabilité du client. Une mauvaise compréhension de ce partage peut prolonger l’exposition.
Mutualisé, VPS ou serveur dédié : la responsabilité change
OVHcloud précise que ses clients WebCloud et ceux disposant d’un hébergement mutualisé bénéficient automatiquement d’un composant PHP mis à jour. Sur un VPS ou un serveur Bare Metal, le client conserve la main sur son système et doit gérer les mises à jour nécessaires.
Un CMS peut donc être entièrement à jour alors que le serveur conserve un moteur PHP vulnérable. Par conséquent, la responsabilité de la maintenance système doit être clairement identifiée.
La version affichée n’est pas toujours celle du site
Par ailleurs, plusieurs versions PHP peuvent cohabiter sur un serveur. OVHcloud précise que la version affichée en ligne de commande peut différer de celle réellement utilisée par le site internet.
La vérification doit donc porter sur la version associée au serveur web ou à l’application en production. Ce contrôle réduit le risque de considérer à tort un environnement comme corrigé.
Un CMS à jour ne supprime pas tous les risques. La sécurité PHP dépend aussi des extensions, du code sur mesure, de PHP, du serveur et de l’hébergement. Une faiblesse dans l’une de ces couches peut maintenir une porte d’entrée exploitable. Une maintenance technique globale permet de suivre l’ensemble de l’environnement et limite le risque qu’une mise à jour du CMS crée une fausse impression de protection.
FAQ
Pourquoi un CMS à jour peut-il rester vulnérable ?
Parce que le CMS ne couvre qu’une partie de l’environnement. La sécurité PHP dépend aussi du moteur PHP, des extensions, du thème, du code spécifique et du serveur. Une faille dans l’une de ces couches peut subsister malgré les mises à jour du CMS.
Comment savoir si la version PHP utilisée est vulnérable ?
La version PHP réellement utilisée peut être vérifiée depuis l’hébergement, le serveur web ou le panneau d’administration. Elle doit ensuite être comparée aux versions maintenues et aux avis de sécurité publiés par PHP, l’hébergeur ou la distribution serveur.
Qui doit mettre PHP à jour sur un VPS ?
Sur un VPS non administré, cette maintenance revient généralement au client ou à son prestataire technique. L’hébergeur fournit l’infrastructure sans intervenir automatiquement dans le système. Le contrat d’hébergement précise la répartition exacte des responsabilités.