AI Act : quelles obligations pour les entreprises qui utilisent l’intelligence artificielle ?

Article par Audrey L.
Depuis le 2 août 2026, l’AI Act encadre plus largement l’utilisation de l’intelligence artificielle dans l’Union européenne. Une entreprise peut être concernée même si elle ne développe aucun système. Lorsqu’elle utilise une solution dans son activité, elle peut être considérée comme déployeur. Les obligations varient selon son rôle, la finalité de l’outil et son niveau de risque. Certaines règles sont déjà applicables, tandis que d’autres échéances s’étendent jusqu’en 2028.
Points essentiels à retenir
- Une entreprise peut être concernée par l’AI Act même si elle ne développe pas elle-même de système d’intelligence artificielle. Ses obligations dépendent notamment de son rôle, de l’usage de l’outil et du niveau de risque.
- Certaines pratiques sont interdites depuis février 2025, tandis que d’autres obligations s’appliquent progressivement jusqu’en 2028.
- Les entreprises doivent recenser leurs usages de l’IA, identifier les situations à risque et soutenir le développement de la maîtrise de l’IA au sein des équipes concernées.
- Les obligations de transparence varient selon le rôle de l’entreprise et le type d’usage, notamment pour les interactions avec une IA, les deepfakes et certains contenus générés ou manipulés.
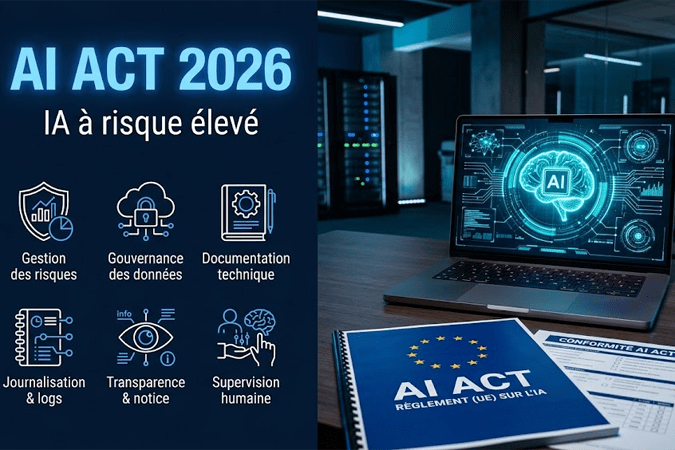
- Les systèmes d’IA à haut risque nécessitent des exigences renforcées, notamment en matière de supervision humaine, de traçabilité et de gouvernance.
Recenser les usages d’IA pour identifier les obligations

Avec l’AI Act, la conformité commence par l’identification des systèmes, de leurs usages et des responsables concernés.
Cartographier les usages et déterminer le rôle de l’entreprise
L’inventaire précise la fonction de chaque solution (rédaction, analyse, relation client, recrutement ou aide à la décision). Il mentionne aussi les utilisateurs, les données saisies et l’influence éventuelle des résultats. La création de contenu avec l’intelligence artificielle présente ainsi des enjeux différents d’un outil RH.
Une organisation utilisant sous son autorité un outil fourni par un tiers peut être considérée comme déployeur. Ses responsabilités diffèrent de celles d’un fournisseur, qui développe ou commercialise une solution sous son nom. Une même entreprise peut cumuler plusieurs rôles selon ses projets et usages.
Classer chaque usage selon son niveau de risque

L’AI Act adapte les exigences au niveau de risque. La finalité réelle du système devient donc centrale.
Examiner la fonction réelle et repérer les usages sensibles
Le nom commercial d’un outil ne suffit pas à déterminer les obligations applicables. Une même solution peut :
- Rédiger un texte
- Répondre à un client
- Participer à une décision concernant un salarié
L’analyse porte sur sa fonction, son autonomie et l’impact possible des résultats produits.
Le règlement distingue notamment les pratiques interdites, les systèmes à haut risque et certains usages soumis à transparence. L’emploi, l’éducation, certains usages biométriques et certains services essentiels nécessitent une vigilance accrue. La classification doit être réévaluée dès que l’utilisation ou le périmètre du système évolue.
Écarter les pratiques interdites

Depuis février 2025, l’AI Act interdit certaines pratiques jugées incompatibles avec les droits fondamentaux.
Identifier les usages qui franchissent les limites
Certaines manipulations nuisibles, l’exploitation de vulnérabilités et la notation sociale sont interdites. Il en va de même pour certains usages biométriques et pour la collecte non ciblée d’images destinée à constituer des bases de reconnaissance faciale. La finalité du système reste donc déterminante pour l’entreprise.
La reconnaissance des émotions au travail est également interdite en principe, sauf exceptions médicales ou liées à la sécurité. Une entreprise doit examiner la fonction réelle d’un outil avant son déploiement. Une fonctionnalité proposée par un logiciel commercial n’est pas automatiquement autorisée dans l’Union européenne.
Développer la maîtrise de l’IA au sein des équipes

L’AI Act demande aux fournisseurs et aux déployeurs de prendre des mesures pour soutenir le développement de la maîtrise de l’IA au sein de leurs équipes, en tenant compte des fonctions et des usages professionnels.
Adapter la sensibilisation aux métiers et aux risques
Les équipes RH, marketing ou spécialisées dans le traitement de données ne rencontrent pas les mêmes risques. La sensibilisation peut couvrir les erreurs, les biais algorithmiques, la confidentialité, les limites des outils et les situations nécessitant une validation humaine ou une vérification renforcée et ciblée.
Une charte interne, des cas pratiques ou des modules courts peuvent structurer une culture de l’IA adaptée aux métiers. Les collaborateurs doivent savoir repérer un résultat incohérent, une donnée sensible ou un usage risqué, puis identifier l’interlocuteur compétent lorsqu’une difficulté apparaît dans leur activité quotidienne.
Renforcer la transparence des interactions et des contenus
Depuis août 2026, l’AI Act renforce la transparence pour certaines interactions et certains contenus générés ou manipulés.
Informer les utilisateurs et signaler les contenus concernés
Les obligations de transparence varient selon le rôle de l’entreprise et le type de contenu ou d’interaction. Pour les systèmes destinés à interagir directement avec des personnes comme certains chatbots, le fournisseur doit prévoir une information claire sur la nature artificielle de l’interaction.
Les entreprises qui déploient certains systèmes doivent également signaler les deepfakes et, dans certaines conditions, les textes générés ou manipulés par IA destinés à informer le public. Tout contenu assisté par IA n’est cependant pas soumis au même étiquetage. Un véritable contrôle éditorial humain peut modifier l’analyse selon la nature du contenu et ses conditions concrètes de diffusion.
Préparer les obligations liées aux systèmes à haut risque
L’AI Act prévoit des exigences renforcées pour les systèmes d’IA à haut risque, notamment dans certains usages sensibles.
Organiser la supervision humaine et la traçabilité
L’entreprise doit prévoir une supervision humaine réellement effective lorsque le cadre applicable l’exige. La personne chargée du contrôle doit disposer des compétences et de l’autorité nécessaires pour comprendre, remettre en cause ou écarter une recommandation. Une validation purement formelle ne constitue pas une supervision suffisante.
Les déployeurs concernés devront aussi conserver certains journaux lorsqu’ils les contrôlent. Les principales obligations s’appliqueront le 2 décembre 2027 pour les systèmes relevant de l’annexe III et le 2 août 2028 pour ceux relevant de l’annexe I. L’anticipation facilite la préparation des procédures internes nécessaires.
Mettre en place une gouvernance adaptée
L’AI Act suppose enfin une gouvernance de l’IA capable de suivre les usages, les responsabilités et les incidents.
Répartir les responsabilités et documenter les pratiques
Une politique interne peut préciser les outils autorisés, les usages sensibles, les responsables et les procédures de validation. Un registre peut rassembler la finalité du système, son niveau de risque, les utilisateurs autorisés, les formations suivies et les incidents constatés au cours de son utilisation.
Si des données personnelles sont traitées, le RGPD continue de s’appliquer. L’entreprise doit alors tenir compte des règles relatives à la base juridique, à l’information, à la minimisation et à la sécurité. Les deux cadres sont complémentaires et doivent être intégrés dans une gouvernance cohérente.
La conformité à l’AI Act repose sur quelques repères : recenser les outils, classer les risques, écarter les pratiques interdites, former, informer et documenter. Les contraintes varient selon le rôle de l’entreprise, l’usage et le niveau de risque. Une gouvernance proportionnée aide ainsi à anticiper les échéances sans alourdir les processus.
FAQ
Une entreprise qui utilise ChatGPT est-elle concernée par l’AI Act ?
Oui. Une entreprise utilisant ChatGPT peut être considérée comme déployeur. Les obligations dépendent de l’usage : un brouillon rédactionnel n’entraîne pas les mêmes enjeux qu’une décision concernant un salarié ou un client.
Toutes les entreprises doivent-elles appliquer les mêmes obligations ?
Non. Les exigences varient selon le rôle, la finalité de l’outil et son niveau de risque. Un déployeur utilisant une IA courante n’a pas les mêmes responsabilités qu’une organisation exploitant un système d’IA à haut risque.
Depuis quand les obligations s’appliquent-elles ?
Les interdictions et la maîtrise de l’IA s’appliquent depuis février 2025. L’essentiel du règlement s’applique depuis août 2026. Les principales règles concernant les systèmes à haut risque s’appliqueront ensuite en décembre 2027 puis août 2028.
Quelles sanctions sont prévues ?
Les pratiques interdites peuvent entraîner jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial. D’autres violations peuvent atteindre 15 millions ou 3 %. Les règles de proportionnalité tiennent notamment compte des PME.
L’AI Act remplace-t-il le RGPD ?
Non. L’AI Act et le RGPD sont complémentaires. Lorsqu’un système traite des données personnelles, l’entreprise doit respecter les deux cadres. La conformité au règlement sur l’IA ne remplace donc pas les obligations relatives à la protection des données.

Audrey L.


Tu pourrais aussi aimer
Intelligence artificielle : une bombe marketing dans le e-commerce en 2025
GEO : une nouvelle priorité pour exister dans les résultats IA